OpenAI lancia GPT-6 Cyber per la sicurezza

Posted: 6th Novembre 2026 by Daniele Crupi in Web Programming

L’IA di OpenAI rivoluziona la protezione digitale scoprendo falle critiche in tempo reale.
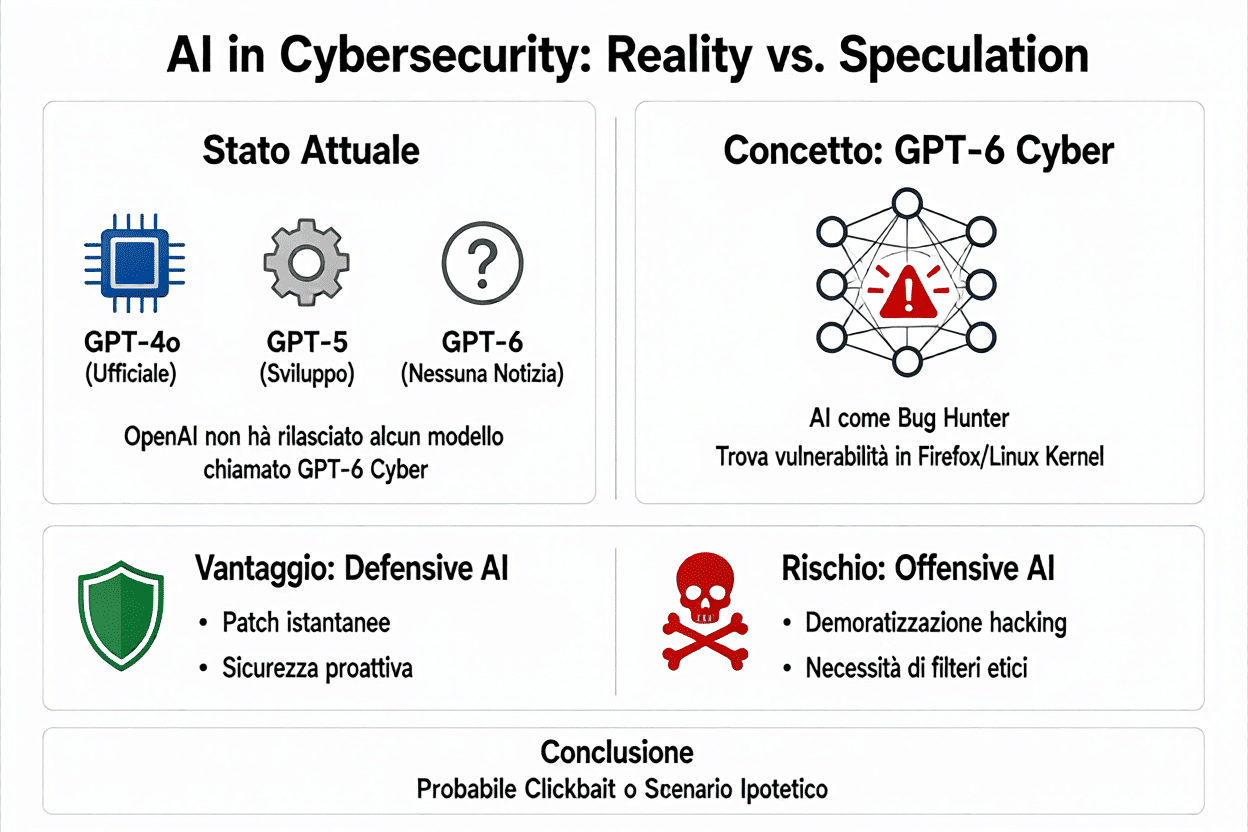
OpenAI lancia GPT-6 Cyber per la sicurezza

GPT-6 Cyber è il nuovo modello di intelligenza artificiale di OpenAI specializzato nell’individuazione proattiva di vulnerabilità informatiche e nello sviluppo di patch correttive. Questo strumento innovativo ha già dimostrato capacità straordinarie, identificando con successo decine di falle in browser di primo piano come Firefox e centinaia di potenziali minacce all’interno dell’ecosistema Linux, ridefinendo radicalmente gli standard attuali della protezione software globale.

Una nuova frontiera per la sicurezza informatica

GPT-6 Cyber non è semplicemente un’evoluzione dei modelli linguistici tradizionali, ma una soluzione specializzata progettata per analizzare codice complesso in tempi record. La sua capacità di identificare vulnerabilità critiche in software ampiamente utilizzati rappresenta un punto di svolta fondamentale nella lotta contro il cybercrime, automatizzando una fase che, finora, ha richiesto un enorme dispendio di risorse umane e temporali.

Prestazioni senza precedenti

L’efficacia dimostrata dal modello ha impressionato la comunità tecnologica. Durante le fasi di test preliminari, l’intelligenza artificiale ha raggiunto risultati notevoli:

  • Individuazione di 81 falle di sicurezza all’interno del browser Mozilla Firefox.
  • Scoperta di quasi mille exploit in ambienti Linux, dimostrando una profondità di analisi eccezionale.
  • Capacità di non limitarsi alla sola individuazione, ma di assistere nello sviluppo di patch correttive rapide.

Prospettive future

Con il rilascio di questo strumento, OpenAI punta a trasformare radicalmente il paradigma della sicurezza difensiva. L’obiettivo è fornire agli sviluppatori e ai ricercatori un alleato digitale capace di anticipare le mosse degli attaccanti, sigillando le porte d’accesso prima che vengano sfruttate da malintenzionati per attacchi su larga scala.

In sintesi, l’introduzione di GPT-6 Cyber segna un progresso significativo nella cybersecurity basata sull’intelligenza artificiale. La scoperta di numerose vulnerabilità in software critici come Firefox e Linux conferma la potenza di questo nuovo strumento nell’automatizzare la sicurezza. OpenAI definisce così un nuovo standard operativo per la protezione dei sistemi digitali, offrendo una difesa proattiva sempre più rapida ed efficiente.

The post OpenAI lancia GPT-6 Cyber per la sicurezza first appeared on IndieSoft.
Falle PHP sotto attacco: la guida rapida

Posted: 22nd Ottobre 2026 by Daniele Crupi in Web Programming

Scoperto il rischio PHP2Shell: l’IA scrive exploit e minaccia milioni di server. Ecco come correre ai ripari.

Falle PHP sotto attacco: la guida rapida

Le nuove falle critiche PHP, identificate come CVE-2026-109618 e CVE-2026-109619, consentono l’esecuzione di codice da remoto senza autenticazione su milioni di server. Scoperti grazie all’IA da Calif e Wiz, questi bug, chiamati PHP2Shell, sono già oggetto di tentativi di sfruttamento attivo. Gli amministratori devono aggiornare immediatamente ai nuovi branch rilasciati per prevenire violazioni e la sottrazione di dati sensibili archiviati in memoria.

Un nuovo scenario di minaccia

La scoperta di queste falle, identificate come CVE-2026-109618 e CVE-2026-109619, segna un momento cruciale nel panorama della cybersicurezza. Non si tratta solo di bug critici, ma della prova tangibile di come l’intelligenza artificiale possa essere sfruttata per automatizzare la ricerca di vulnerabilità zero-day e generare rapidamente exploit efficaci. Le falle, scoperte dai ricercatori di Calif e Wiz, permettono l’esecuzione di codice da remoto (RCE) senza richiedere alcuna autenticazione, esponendo i server web a rischi elevati.

Cosa comportano le falle PHP2Shell

Oltre al controllo remoto del server, le vulnerabilità, ribattezzate PHP2Shell, consentono agli aggressori di accedere a informazioni sensibili contenute nella memoria del sistema. Questo include dati critici come:

  • Password di sistema e credenziali di accesso.
  • Token di autenticazione e chiavi API.
  • Certificati digitali e chiavi di cifratura.

Il pericolo è amplificato dal fatto che il codice vulnerabile risale addirittura a versioni di PHP datate 2012, rendendo vulnerabili una vasta porzione di infrastrutture web attuali.

Intervento immediato: gli aggiornamenti

La comunità PHP ha risposto rapidamente rilasciando patch di sicurezza per le versioni ancora supportate. È essenziale verificare la propria infrastruttura e aggiornare subito ai seguenti branch: 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Per chi utilizza distribuzioni Linux, è consigliabile consultare il proprio vendor per verificare la disponibilità dei pacchetti aggiornati. Si ricorda che le versioni precedenti, essendo giunte a fine vita (EOL), non riceveranno patch ufficiali, rendendo necessario l’aggiornamento a una versione supportata per chiudere la falla.

In conclusione, le nuove vulnerabilità PHP2Shell rappresentano una minaccia critica che richiede un’azione tempestiva. L’utilizzo dell’IA da parte di malintenzionati accelera la creazione di exploit, rendendo obsolete le tempistiche di difesa tradizionali. È imperativo per gli amministratori di sistema aggiornare immediatamente i propri server alle versioni patchate per proteggere i dati sensibili ed evitare accessi non autorizzati da parte di soggetti esterni.

The post Falle PHP sotto attacco: la guida rapida first appeared on IndieSoft.

Mistral Large 4: la sfida AI europea

Posted: 7th Ottobre 2026 by Daniele Crupi in Web Programming
Commenti disabilitati su Mistral Large 4: la sfida AI europea

La Francia risponde ai colossi globali con un modello da mille miliardi di parametri basato su pesi aperti.

Mistral Large 4: la sfida AI europea

Mistral Large 4 è il nuovo modello di intelligenza artificiale sviluppato dalla francese Mistral AI, capace di competere con i giganti tecnologici di Stati Uniti e Cina. Dotato di mille miliardi di parametri e un’architettura basata sulla tecnologia Mixture-of-Experts, questo sistema si propone come il punto di riferimento per l’innovazione europea nel campo dei modelli linguistici di grandi dimensioni a pesi aperti.

L’architettura dietro la potenza europea

Il cuore tecnologico di Mistral Large 4 risiede nella sua architettura avanzata, nota come Mixture-of-Experts (MoE). Questa scelta progettuale consente al modello di gestire una complessità enorme, pur mantenendo un’efficienza operativa superiore. Nonostante la mole di dati, il sistema è ottimizzato per attivare solo una frazione delle sue capacità totali per ogni specifica richiesta.

Caratteristiche tecniche principali

Il nuovo modello di Mistral AI si distingue per parametri e capacità operative di primo livello:

  • Parametri totali: 1.000 miliardi (1T).
  • Parametri attivi: 49 miliardi per ogni token elaborato, ottimizzando così il consumo di risorse.
  • Natura: Modello nativamente multimodale.
  • Addestramento: Sviluppato utilizzando circa 3.800 GPU Nvidia all’interno di data center situati nel territorio dell’Unione Europea.

Un nuovo standard per il mercato

Mistral Large 4 si posiziona come il miglior modello a pesi aperti attualmente disponibile, superando le prestazioni dei concorrenti su benchmark aggregati. La sua efficacia risulta particolarmente marcata in ambiti critici che richiedono alta precisione, come la difesa informatica, la manifattura avanzata e il settore finanziario, consolidando la posizione della Francia e dell’Europa nel panorama globale dell’intelligenza artificiale.

In sintesi, Mistral Large 4 rappresenta una pietra miliare per l’ecosistema tecnologico europeo. Con i suoi mille miliardi di parametri e un’architettura MoE efficiente, il modello offre una soluzione potente e competitiva per i settori professionali. Sviluppato in Europa e basato su pesi aperti, si propone come l’alternativa concreta e tecnologicamente avanzata per sfidare l’attuale dominio di Stati Uniti e Cina.

The post Mistral Large 4: la sfida AI europea first appeared on IndieSoft.

Integrare Jev di TypeSafe AI

Posted: 29th Settembre 2026 by Daniele Crupi in Web Programming
Commenti disabilitati su Integrare Jev di TypeSafe AI

Il modello di decisione rapida per ottimizzare le tue applicazioni.

Integrare Jev di TypeSafe AI

Jev è un modello di intelligenza artificiale progettato per prendere decisioni binarie o strutturate in frazioni di secondo, non per scrivere testi. Integrarlo nei tuoi flussi di lavoro, come in Cursor o VS Code, ti permette di automatizzare logiche decisionali complesse all’interno del codice con una latenza ridottissima e costi minimi, lavorando in sinergia con i classici modelli linguistici generativi.

Cos’è Jev e perché rivoluziona le decisioni software

Jev non è un modello di linguaggio tradizionale capace di scrivere testi o generare codice, ma un innovativo System One decision model sviluppato da TypeSafe AI. La sua funzione principale è prendere decisioni rapide e strutturate in meno di mezzo secondo. Grazie a questa architettura, è perfetto per gestire centinaia di piccoli input decisionali (come yes/no) all’interno di un’applicazione, superando i limiti di velocità e costo dei modelli generalisti.

Integrazione con assistenti AI come Cursor e VS Code

L’integrazione di Jev nel tuo flusso di lavoro con strumenti come Cursor, Codex o altri assistenti in VS Code è estremamente semplice. Poiché il riferimento tecnico si basa su un file Markdown, puoi istruire qualsiasi assistente capace di leggere i file del tuo progetto a consultare tali linee guida. Jev agisce come un segnale decisionale che il tuo software deve poi interpretare per eseguire l’azione corrispondente.

Caratteristiche principali e costi

  • Natura del modello: Risposte typed (scelte, punteggi, probabilità), non testo generativo.
  • Velocità: Decisioni in 70-500 millisecondi.
  • Costi: Estremamente accessibile, circa $0.042 per milione di input token, con output gratuiti.
  • Accessibilità: Disponibile anche tramite gateway come Vercel e OpenRouter.

In sintesi, Jev rappresenta un cambio di paradigma per gli sviluppatori: non sostituisce ChatGPT o Claude, ma li affianca. Mentre i grandi modelli gestiscono la generazione complessa, Jev si occupa delle decisioni logiche ultra-rapide e a basso costo. Ricorda di testarlo accuratamente sui tuoi esempi specifici, poiché, pur essendo affidabile, il modello può comunque selezionare l’opzione errata con sicurezza.

The post Integrare Jev di TypeSafe AI first appeared on IndieSoft.

Anthropic lancia Claude Opus 5.5

Posted: 23rd Settembre 2026 by Daniele Crupi in Web Programming
Commenti disabilitati su Anthropic lancia Claude Opus 5.5

Velocità superiore e costi ridotti per il nuovo standard di intelligenza artificiale.

Anthropic lancia Claude Opus 5.5

Claude Opus 5.5 è il nuovo modello di intelligenza artificiale di Anthropic che offre prestazioni pari a Fable 5.1, riducendo i tempi di esecuzione del 30% e i costi del 40%. Questo aggiornamento punta a rendere il lavoro complesso più accessibile, migliorando l’efficienza nell’analisi documentale e nel coding, pur mantenendo standard elevati di sicurezza che definiscono l’attuale proposta tecnologica dell’azienda.

Prestazioni potenziate e maggiore efficienza

Il nuovo Claude Opus 5.5 rappresenta un salto in avanti significativo per l’ecosistema Anthropic. Il modello non solo eguaglia le prestazioni del precedente Fable 5.1, ma supera Opus 5 su gran parte dei benchmark di riferimento, dimostrandosi particolarmente efficace nelle attività di coding complesso, nell’analisi documentale e nei compiti di ragionamento multi-step.

Economicità e velocità operativa

L’aggiornamento porta con sé vantaggi tangibili sia in termini di costi che di rapidità di esecuzione. Grazie a un’architettura ottimizzata, Opus 5.5 genera output con una velocità superiore del 30% rispetto al suo predecessore, riducendo drasticamente i tempi di attesa per flussi di lavoro intensivi.

Il dettaglio dei costi

  • Prezzo token in ingresso: 4$ per milione (rispetto ai 5$ di Opus 5)
  • Prezzo token in uscita: 20$ per milione (rispetto ai 25$ di Opus 5)
  • Cache reads: 0,20$ per milione, con una riduzione del 60%
  • Risparmio medio su carichi di lavoro tipici: 40%

Limiti e considerazioni sulla sicurezza

Nonostante i miglioramenti, è bene considerare che il modello mantiene dei vincoli strutturali. Il sistema integra stringenti controlli di sicurezza, tra cui watermark conformi all’EU AI Act e funzioni di pensiero non disattivabili, che riflettono l’approccio prudente di Anthropic. Inoltre, sebbene risulti più economico, si posiziona ancora in una fascia di prezzo premium rispetto ad alcune soluzioni della concorrenza.

In sintesi, Claude Opus 5.5 si distingue per un equilibrio ottimale tra potenza di calcolo e costi operativi, garantendo un risparmio medio del 40% su carichi tipici. Sebbene i rigorosi protocolli di sicurezza e il posizionamento di prezzo rimangano punti di attenzione per gli utenti aziendali, il miglioramento delle performance lo rende una soluzione eccellente per task complessi di analisi e programmazione.

The post Anthropic lancia Claude Opus 5.5 first appeared on IndieSoft.